GMOサイバー攻撃が示したITガバナンスの課題:2年前の警告はなぜ活かされなかったのか
GMOインターネットグループの「お名前.com デスクトップクラウド」への不正アクセスは、2024年4月にグループ内の専門家が問題を指摘していたにもかかわらず起きました。検証されない是正、機能しないエスカレーション、遅れた検知という3つの課題から、日本企業が取り組むべきITガバナンスとチェックリストを解説します。
GMOサイバー攻撃が示したITガバナンスの課題:2年前の警告はなぜ活かされなかったのか
GMOインターネットグループで起きた不正アクセス事件は、単なるシステムの脆弱性の問題ではありません。浮かび上がったのは、より根本的な問いです。セキュリティ上の警告を受け、対策も実施した。それなのに、リスクが本当に解消されたことを誰も証明できていなかったとしたら――。
2026年11月2日、GMOインターネットグループの熊谷正寿会長兼社長は記者会見を開き、「お名前.com デスクトップクラウド」への不正アクセスによって顧客情報が流出し、金銭的な被害が生じたことを謝罪しました。
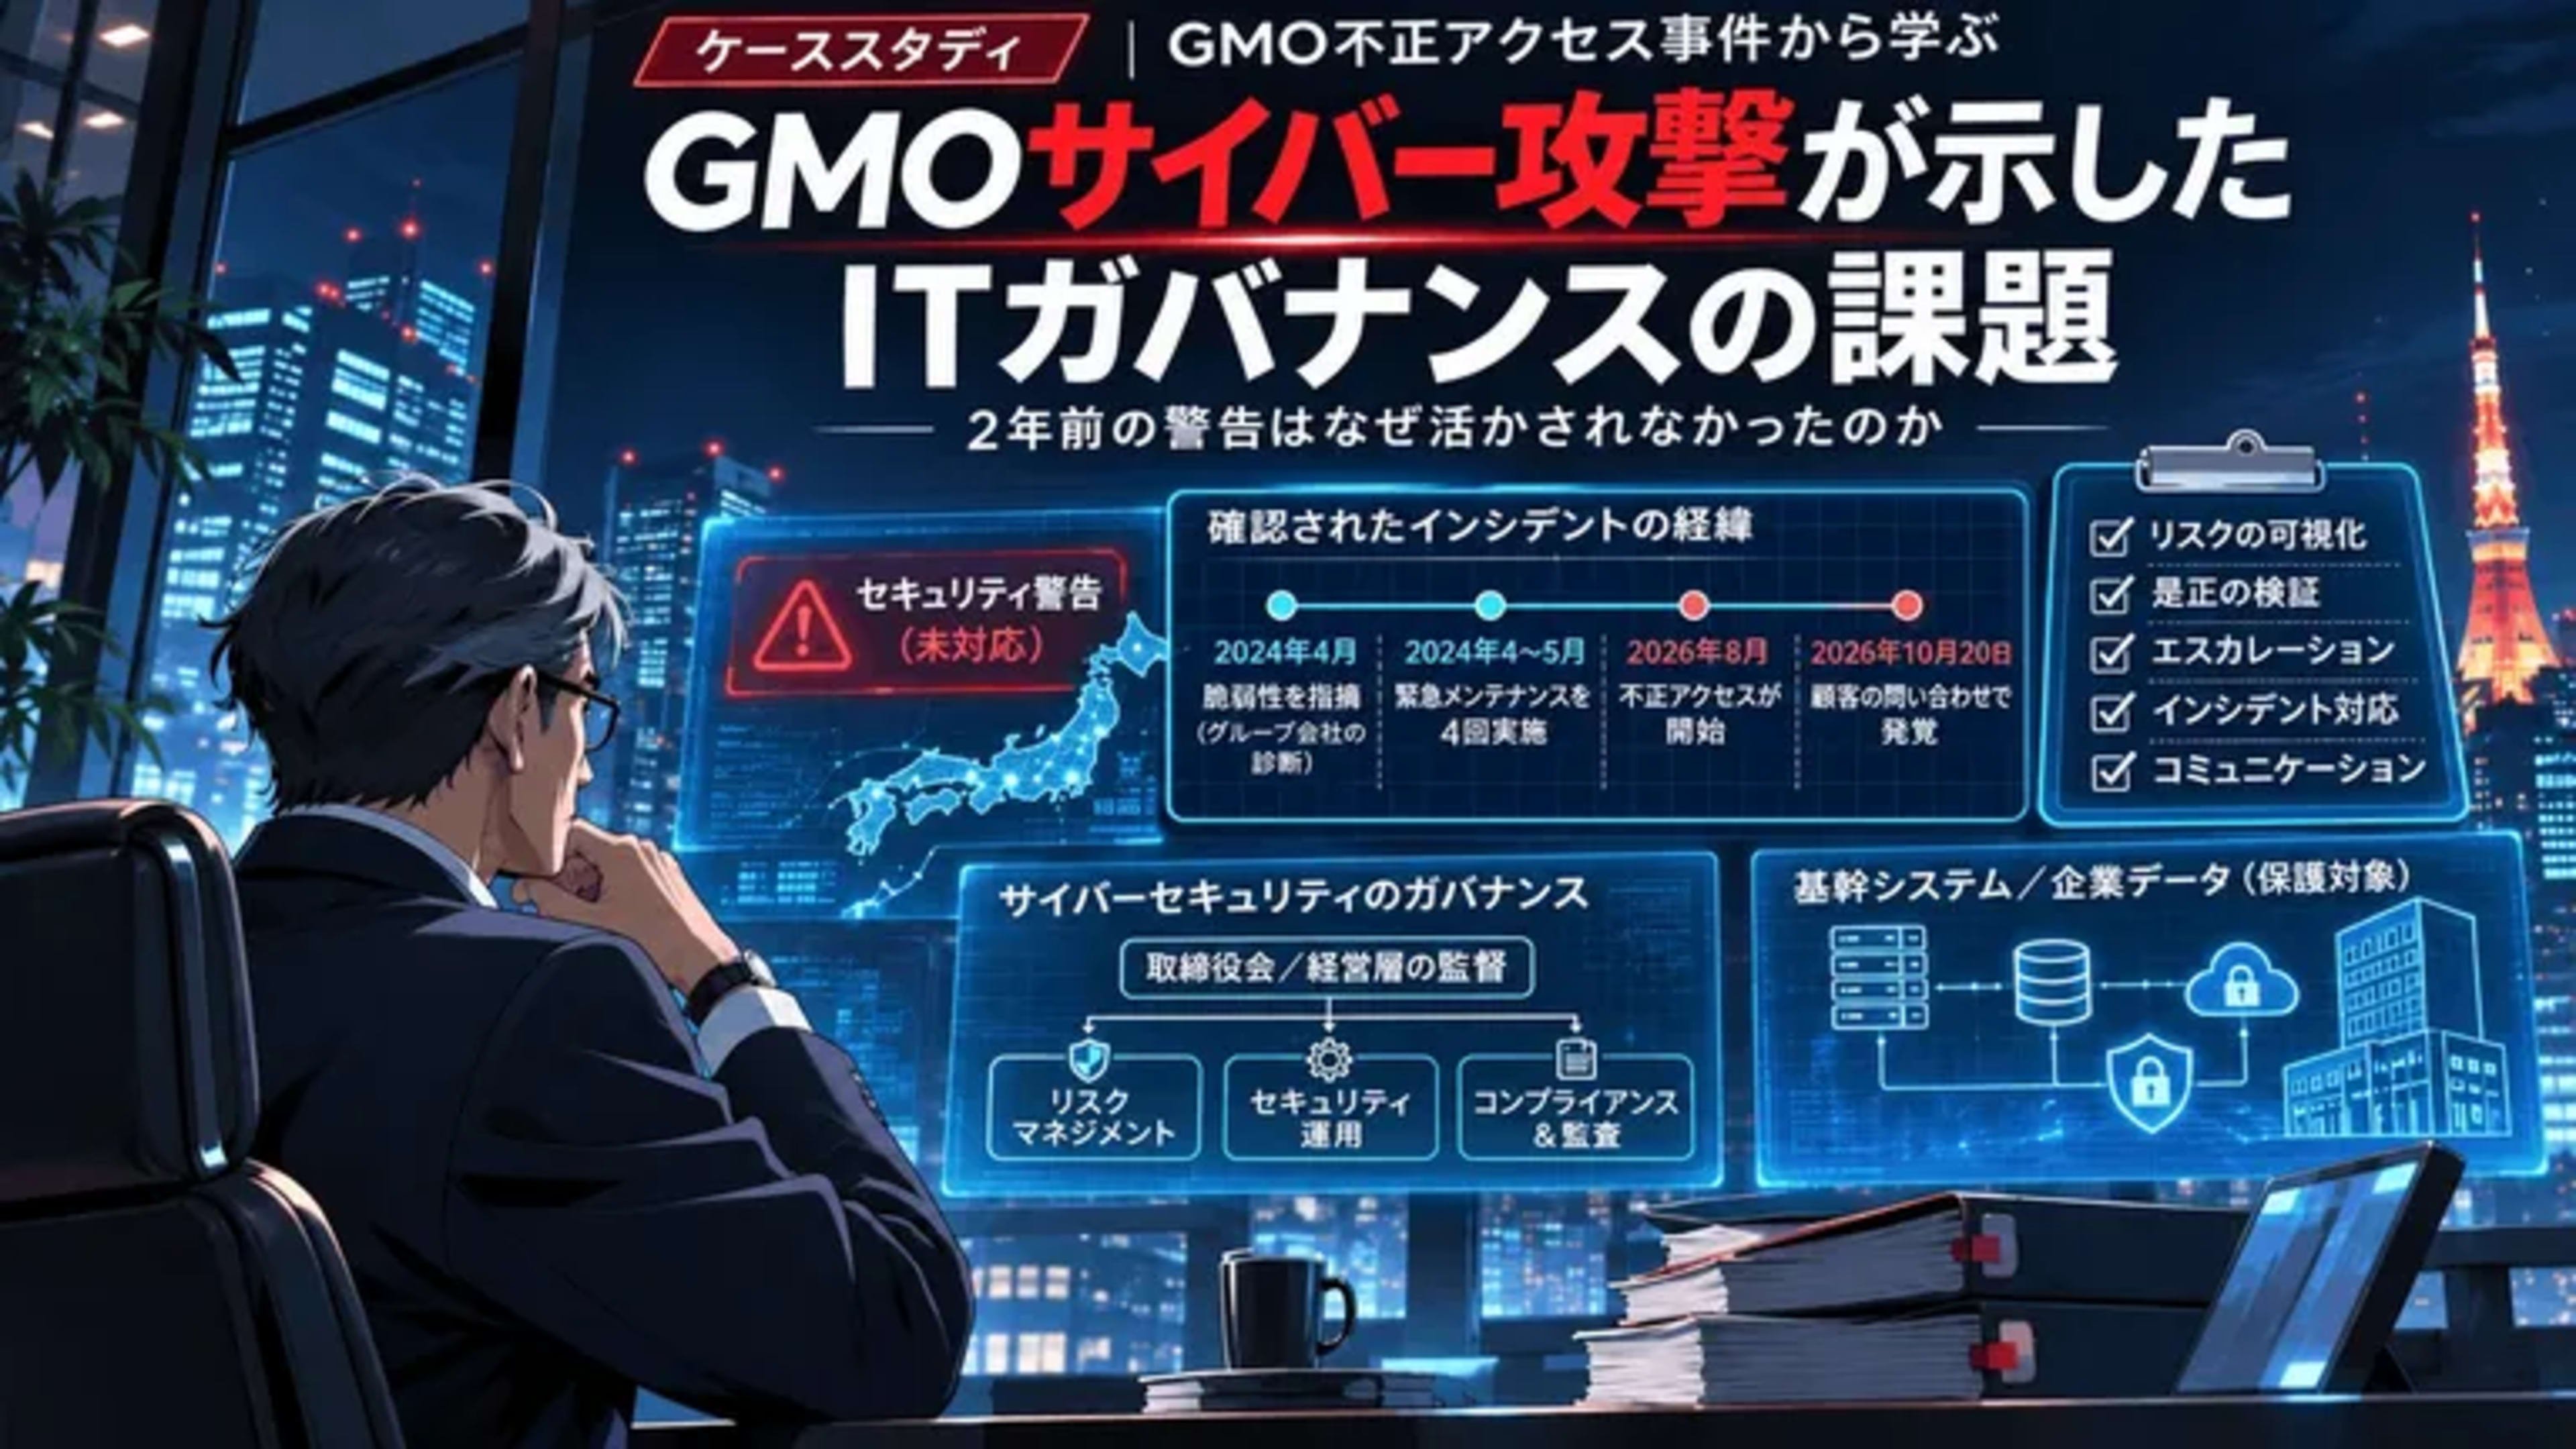
特に注目を集めたのは、事件の2年以上前に出ていた「警告」の存在です。2024年4月、グループ会社であるGMOサイバーセキュリティ byイエラエの専門家が、同サービスのセキュリティ上の問題を指摘していました。GMOインターネットはその後4回の緊急メンテナンスを実施しましたが、同社は対応が不十分だったことを認めています。
さらに、この警告はグループCEOに届いていませんでした。今回の攻撃も社内の監視では検知できず、2026年10月20日の顧客からの問い合わせをきっかけに調査が始まりました。
日本の経営者にとって重要なのは、「攻撃者がどこから侵入したのか」だけではありません。セキュリティの専門家をグループ内に抱えながら、なぜその指摘を実効性のある、検証可能な防御につなげられなかったのかという点です。
特定されたリスクが本当に解消されたことを、誰が証明する責任を負うのか。この問いは、製造業、金融、物流、SaaS事業者、そして中小企業にも等しく当てはまります。AI、クラウド、外部ベンダー、相互に連携する業務システムの活用が広がる今、特に向き合うべきテーマです。
何が起きたのか:GMOサイバー攻撃の時系列
被害を受けたのは「お名前.com デスクトップクラウド」です。FX(外国為替証拠金取引)の自動売買などに利用される仮想専用サーバー(VPS)サービスです。
11月2日の記者会見で示された時系列によると、経緯は次のとおりです。
- 2026年8月5日:攻撃者が顧客の仮想デスクトップ環境に初めてアクセス
- 8月17日:管理者の認証情報を取得し、管理サーバーにアクセス
- 9月20日〜10月14日:顧客のVPS環境に不正プログラムを配布
- 10月20日:顧客からの問い合わせを受けて調査を開始
- 10月21日:不正アクセスを公表し、一部の顧客環境で不正なプログラムを確認したと発表
その後の調査で、保存されていた取引口座の認証情報が悪用され、不正な取引につながるリスクも明らかになりました。会見で熊谷氏は、顧客情報が流出し、顧客に金銭的な被害が出たことを認めています。同社は約80億円の金銭要求を受けましたが、支払いを拒否しました。
GMOは、不正取引による確認済みの損失の補償や、対象サービス利用者への5,000円の支払いなど、顧客対応と補償策を発表しています。これらは重要な措置ですが、あくまで事後の対応です。なぜセキュリティ上の問題が残り続けたのか、なぜ長期間にわたって侵入に気付けなかったのかは説明していません。
つまり今回の事件は、ガバナンス上の2つの問いを突き付けています。予防策はなぜ不十分だったのか。そして侵入後、なぜ検知とエスカレーションが機能しなかったのかです。
2024年の警告:GMOサイバー攻撃から学ぶ最大の教訓
会見で明らかになった中でも特に重いのが、事件の2年以上前の出来事です。
2024年4月、グループ内のセキュリティ専門企業であるGMOサイバーセキュリティ byイエラエが、同サービスの問題を指摘しました。GMOインターネットは4月から5月にかけて4回の緊急メンテナンスを実施しています。警告が完全に無視されたわけではありません。
しかし11月2日の説明によると、その対策は十分ではありませんでした。経営陣は、サービスの安定運用、開発業務、他のセキュリティ課題との優先順位の判断に、十分なリスク分析が伴っていなかったと説明しています。同社は、当初の問題に対処できたかどうかの判断を誤ったと認めました。
日経クロステックも11月2日、2024年の対策後に、その効果を確かめるための再診断を実施していなかったと報じています。
「対応完了」と「リスク解消」は別物
ここが今回の核心です。メンテナンスを終えることと、脆弱性を修正できたと証明することは、同じではありません。
一般的な企業では、脆弱性の報告は次のような流れをたどります。セキュリティ担当者が弱点を見つけ、開発チームが報告を受け取ります。経営層が修正計画を承認し、エンジニアが変更を実装します。最後に、プロジェクト責任者やサービスオーナーが作業を「完了」にします。
それでも、一つの問いが残る場合があります。元の弱点がもう悪用できないことを、誰かが独立して確認したのかという問いです。
これが「事務的なクローズ」と「検証された是正」の違いです。組織は成果ではなく作業を追いかけがちです。チケットを見れば、誰かがパッチを当てたことや設定を変えたことは分かります。しかし、それだけでシステムが許容できるセキュリティ水準に達したとは言えません。
したがって、今回の教訓は「とにかく診断の回数を増やせ」ということではありません。重大な指摘には、発見から検証まで責任を持って追跡する道筋が必要だということです。
なお、2024年に指摘された個々の問題と、2026年8月の攻撃経路との技術的な関係は、公開情報ではまだ確定していません。そのため、再診断をしていれば攻撃を確実に防げた、と断定するのは正確ではありません。ただし、因果関係が未解明であっても、是正の検証がなかったこと自体は、正当なガバナンス上の懸念です。
エスカレーションの仕組みはなぜ機能しなかったのか
会見ではもう一つの問題も浮かび上がりました。熊谷氏は、2024年のセキュリティ上の懸念は自身に届いておらず、今回の事件を通じて初めて警告の存在を知ったと述べています。
同氏の説明によれば、グループは約150社・8,300人規模です。同社の法務担当者も、どの脆弱性を取締役会に上げるべきかについて明確な定量基準はなく、個別に判断していたと認めました。
技術的なリスクを理解している人がいても、適切な意思決定者に確実に届ける仕組みがなければどうなるか。これは深刻な組織の問題です。
大きな組織では、事業運営、ソフトウェア開発、セキュリティ、コンプライアンス、経営がそれぞれ分かれています。専門性のためには必要な分業ですが、責任の空白も生みます。セキュリティチームは技術的に深刻な問題を見つけます。事業部門はサービスの安定稼働を優先します。開発マネージャーは部分的な対策で十分だと考えます。経営層には、報告基準に達しない、あるいは基準そのものがないために何も届きません。
その結果、「誰かが管理しているだろう」と全員が思い込むリスクが生まれます。
明確なエスカレーション基準を設ける
すべての脆弱性にCEOが関与すべきだという話ではありません。それは現実的ではありません。必要なのは、日常的な指摘と経営レベルの監督が必要な問題とを区別する、客観的な基準です。
例えば、特権アクセスに関わる脆弱性、機微な顧客情報を扱うシステム、事業継続に不可欠なサービス、複数の顧客環境に影響し得る管理機能などが対象になります。修正の度重なる遅れ、修正が効いているか分からない状態、セキュリティチームとサービスオーナーの深刻な意見対立も、エスカレーションのきっかけになり得ます。
原則はシンプルです。修正が面倒だからという理由で、事業部門が重大なセキュリティリスクを黙って受け入れることがあってはなりません。高リスクな対応を先送りするなら、適切な役職者が承認し、その判断を記録し、期限を設けるべきです。
問うべきは、特定の経営者が個別の報告書を読むべきだったかどうかではありません。組織の責任体系が、リスクを「見える」状態にできていたかです。
検証された是正:セキュリティガバナンスに欠けていたもの
日経クロステックが報じた「2024年のメンテナンス後に再診断をしていなかった」という点は、多くの企業のセキュリティ施策に共通する弱点を示しています。
企業は脆弱性診断、ペネトレーションテスト、コードレビュー、セキュリティ監査に投資します。しかし、その価値は「その後」に何をするかで決まります。
例えば、ペネトレーションテストで管理画面の弱点が見つかったとします。開発チームが修正し、「直しました」と報告しました。この時点で、すぐに「解決済み」にしてよいのでしょうか。
必ずしもそうとは言えません。別のエンドポイントから同じ弱点を突ける可能性があります。すべての環境に同じ変更が反映されていないかもしれません。見落とした依存関係が攻撃経路を残している可能性もあります。修正が一つの脆弱性をふさぐ一方で、別の脆弱性を生むこともあります。
だからこそ、特に重要なサービスや特権アクセスに関わる指摘では、独立した再テストが重要になります。必要な証拠は問題によって異なりますが、検証テストの結果、更新後の設定の記録、承認済みのセキュリティレビュー、元の攻撃手順がもう通用しないことの確認などが考えられます。
記録としては、次の3点に答えられることが大切です。
- もともとのリスクは何だったのか
- それに対して何を変えたのか
- その対応が有効だったことを、どの証拠が示しているのか
あわせて、残ったリスクを受け入れる権限を誰が持つのかも明確にしておく必要があります。
これは技術の問題であると同時に、経営の問題です。「是正作業の完了」と「検証されたリスク低減」を区別できない企業では、ダッシュボードが誤った安心感を与えかねません。クローズ済みの脆弱性が並んだ一覧は心強く見えます。しかし大切なのはチケットの数ではなく、重要なリスクが本当にコントロールされているかどうかです。
AIは次のサイバー攻撃を防げるのか
今回の事件は、AIをめぐる議論も呼んでいます。熊谷氏は会見で、AIがサイバー犯罪者の能力を加速させるおそれがあると警鐘を鳴らしました。また日経クロステックは、GMOが社内開発のAIによるセキュリティ診断をグループ全体に広げたのは事件後だったと報じています。
では、AIによるセキュリティ監視を導入すれば、今回のようなガバナンスの問題は解決するのでしょうか。答えは、新しい診断ツールを入れるだけで済むほど単純ではありません。
AIは大量の技術情報の分析に役立ちます。脆弱性の優先順位付け、異常な挙動の検知、セキュリティレポートの要約、複数サービスにまたがる問題の関連付けなどが考えられます。セキュリティ文書の確認や運用報告の作成にかかる手作業も減らせるでしょう。
検知だけでは不十分な理由
しかし、自動で検知できても、是正が保証されるわけではありません。AIが重大な設定ミスを見つけても、その指摘が別のチームに届いたり、担当者が決まらなかったり、エスカレーションされないまま先送りされ続けたりすれば、組織は危険にさらされたままです。開発側が変更を加えただけで、独立した検証なしに「解決済み」と判断してしまうこともあり得ます。
この責任の問題は、AIだけでは解決できません。セキュリティの指摘を、責任者、リスク区分、期限、必要な証拠、エスカレーション手順と結び付けることが必要です。AIは情報を分析しやすく、探しやすくすることで、こうした業務フローを支えられます。ただし、重大なリスクを受け入れる判断は、適切な人間の意思決定者に残すべきです。
なお、公開されている情報からは、AIが今回の攻撃を可能にしたとも、AIによる診断があれば防げたとも言えません。AIを使ったサイバー攻撃をめぐる議論と、今回の事件で確認された事実とは区別して考える必要があります。
AIセキュリティツールを検討する企業が問うべきは、「より多くの脆弱性を見つけられるか」だけではありません。見つけたものに対して、組織が確実に行動できるかです。
なぜ評判の危機にまで発展したのか
サイバー攻撃は、技術的な被害にとどまらない経営リスクを生みます。顧客はサービスを使えなくなったり、金銭的な損失を被ったり、個人情報の安全を心配したりします。クラウドやインフラの事業者であれば、顧客が日々の業務で頼っているサービスそのものへの信頼が揺らぎます。
経営者の発信という問題
GMOの事件では、コミュニケーションの問題も別に生じました。事件後、熊谷氏はSNSへの投稿をめぐって批判を受けました。笑顔の写真や、被害を受けた人々への言及を含む投稿があったためです。同氏は11月2日の会見で、投稿が被害を受けた顧客の気持ちへの配慮を欠いていたと認め、謝罪しました。一部の発信は、会社が脅迫に屈しない姿勢を示す意図だったと説明しています。
それでも世間の反応は、発信する側の意図と、受け手である顧客の感じ方との間に大きな差があることを示しました。サイバー攻撃の渦中で人々が知りたいのは、何が起きたのか、どの情報やサービスが危険にさらされているのか、自分は何をすべきか、そして企業が責任ある対応をしているのか、という点です。
経営者の発信は、その理解を助けることもあれば、妨げることもあります。企業が強い価値観と顧客への真摯な思いを持っていても、それが伝わるのは、具体的な行動と、被害者の目の前の不安に寄り添ったコミュニケーションが伴うときだけです。
だからこそ、インシデント時のコミュニケーションもサイバーセキュリティ・ガバナンスの一部として扱うべきです。技術チームが調査を始めた後に広報が対応する、という位置付けでは不十分です。誰が発言できるのか、更新情報をどう確認するのか、影響を受けた顧客をどう優先するのか、経営者自身がいつ発信すべきかを、あらかじめ決めておく必要があります。確認済みの事実と調査中の事項を区別することも欠かせません。
迅速に対応しても発信が不用意であれば、避けられたはずの評判の損失を招きます。逆に、発信が丁寧でも根本の技術的な問題を解決できなければ、言葉だけで信頼は戻りません。両方が必要です。
日本のガバナンス指針はすでにこのリスクを想定している
今回の教訓は、まったく新しいものではありません。
経済産業省は2023年3月、「サイバーセキュリティ経営ガイドライン Ver 3.0」を公表しました。ガイドラインは経営者が認識すべき3原則を示しています。第一に、経営者がリーダーシップを取ってサイバーセキュリティ対策を推進すること。第二に、自社だけでなくサプライチェーン全体に目を配ること。第三に、平時・緊急時を問わず、社内外の関係者とコミュニケーションを取ることです。
さらにガイドラインは、体制構築、資源の確保、リスクの把握、継続的な改善、インシデントへの備え、情報共有などを含む「重要10項目」を経営者の指示事項として挙げています。いずれも、今回のGMOの事例で浮かび上がった組織的な課題に直結する内容です。
NIST CSF 2.0と「統治(Govern)」機能
米国国立標準技術研究所(NIST)も同様の考え方を取っています。「サイバーセキュリティフレームワーク(CSF)2.0」では、新たに「統治(Govern)」機能が加わりました。組織のリスク管理戦略、役割と責任、方針、監督、そしてサイバーセキュリティと全社的なリスク管理とのつながりを扱う機能です。
これらが示すのは、サイバーセキュリティを独立した技術活動として切り離しては、効果的に管理できないということです。経営者は、どのリスクが基幹業務、機密情報、法的義務、顧客の信頼に影響し得るかを理解しておく必要があります。脆弱性診断を自ら行う必要はありませんが、重大な指摘が追跡され、担当者が割り当てられ、対処され、検証されているという確証は必要です。
日本企業にとって、これは実践的な機会でもあります。ガイドラインを年に一度のチェック作業として扱うのではなく、日々の管理業務に落とし込むことができます。セキュリティ診断の結果をリスク台帳に集約する。重大な指摘は自動的に適切な担当者へ届ける。是正計画には合意した期限を設ける。修正が完了したら、適切な証拠を求める。そして未解決の重大リスクは、対処されるか正式に受容されるまで、経営層から見える状態にしておく。
完璧なセキュリティはありません。どんなガバナンスの仕組みも、それを保証することはできません。目指すべきは、重要なリスクを見落としにくく、行動につなげやすくすることです。
サイバーセキュリティ・ガバナンスのチェックリスト
今回の事件から学ぶべきことは、「大手IT企業だから起きた失敗」と片付けないことです。中小企業でも、同じような責任の空白は起こり得ます。しかも、セキュリティに割ける人員はより限られています。
製造業は外部のITベンダーに頼っているかもしれません。物流会社であれば、複数のクラウドサービスを使っているでしょう。医療・介護サービスの事業者は、患者情報に関わるシステムを外部のプラットフォームと連携させている場合があります。いずれの場合も、リスクは組織や担当の間を行き来します。
経営者が押さえるべき9つの管理策
経営者、IT責任者、事業オーナーにとっての出発点として、次のチェックリストを活用してください。
- リスク台帳を一元化する。社内レビュー、外部診断、クラウドサービス、ソフトウェアベンダーからの重大な指摘を、責任の所在が明確な一つの仕組みで管理します。
- 重要な指摘には必ず担当者を決める。是正の責任者と、結果を承認する権限者をそれぞれ明確にします。
- エスカレーション基準を定める。特に特権アクセスや機微な顧客システムに関わる場合、どのリスクをCISO、経営陣、取締役会に上げるべきかを決めておきます。
- 重大な指摘は証拠をもってクローズする。メンテナンスの完了を、脆弱性の解消と自動的にみなしてはいけません。独立した再テストなど、適切な方法で検証します。
- 期限を設け、例外は記録する。是正が遅れる場合は、その理由、暫定的な防御策、残存リスク、承認者を記録します。
- 検知と初動対応の準備をテストする。不審な動きに気付けるか、アラートを誰が受け取るか、どれだけ早く調査・封じ込めができるかを確認します。
- 危機時の広報を事前に準備する。承認の流れ、顧客への通知手順、経営者のSNS発信に関するルールを決めておきます。
- 外部委託先やグループ会社との責任分担を見直す。セキュリティ専門家、取引先、子会社が重大な問題を見つけたとき、誰が動くべきかを明確にします。
- 測定可能な成果を経営に報告する。完了したセキュリティ作業の件数だけでなく、期限切れの重大指摘、検証状況、未解決の例外、検知能力、是正の遅れを追跡します。
自社に合わせて取り入れる
このチェックリストは、自社のシステム、規制上の義務、リスクの大きさに合わせて調整してください。小規模な企業であれば、高度なガバナンス基盤ですべてを実装する必要はありません。きちんと管理された台帳、明確な役割分担、確実なエスカレーション、記録に残る検証があれば、十分な土台になります。
一方、大きな組織では、統合されたツール、一元化されたレポーティング、権限管理、複数の事業部門をまたぐ自動化されたワークフローが必要になるでしょう。
どちらの場合も原則は同じです。リスクが解消されたという十分な証拠がそろうまで、または残るリスクについて正式な権限者が判断を下すまで、セキュリティの課題はオープンのままにしておくべきです。
日本企業が今取り組むべきこと
GMOの事件が重要な事例であるのは、「セキュリティの専門知識を持っていること」と「その知識を組織の中で生かせること」の違いを浮き彫りにしたからです。
GMOには2024年に問題を指摘した専門家がいました。メンテナンスも行いました。それでも同社は後に、対応が不十分で、警告がグループCEOに届いていなかったと認めています。攻撃そのものも社内の監視では検知できず、顧客からの問い合わせが調査のきっかけになりました。これらの事実は、リスク評価、検証、エスカレーション、検知のそれぞれに弱点があったことを示しています。
DXを進める日本企業にとって、これは他人事ではありません。企業はAIの活用を進め、クラウド基盤を広げ、既存システム同士の連携を強め、ますます多くのソフトウェアサービスに依存するようになっています。生産性や新たな価値を生む一方で、重要なシステム、ID、データ、責任がどこで交差しているのかは見えにくくなります。今あるセキュリティリスクを把握できていない組織が、新しい技術による複雑さを管理するのは簡単ではありません。
Renesis Tech Japanが支援できること
ここで役立つのが、実践的なシステム連携と業務フローの設計です。Renesis Tech Japanは、エンタープライズ向けのカスタムソフトウェア開発、AIを活用した業務フロー、ナレッジマネジメント、業務システム間の連携に取り組んでいます。適切に範囲を定めたプロジェクトであれば、これらはセキュリティ管理を支える業務基盤づくりに役立ちます。
例えば、承認済みの診断ツールから上がる脆弱性の指摘を、社内のタスク管理システムとつなぐ一元的なワークフローを構築できます。各指摘に担当者、リスク区分、期限、検証要件を割り当て、経営向けのダッシュボードで期限切れの重大課題や未解決の例外を可視化します。AIの機能を使えば、権限のある診断レポートの要約、重複している記録の洗い出し、人による確認のための情報整理も支援できます。既存システム同士を連携させることで、セキュリティの指摘が部署の間で埋もれてしまうリスクも減らせます。
ただし、これらはセキュリティ業務の「管理」を支えるものです。独立したペネトレーションテスト、専門的なフォレンジック調査、正式なセキュリティ認証とは別物であり、それらには適切な資格を持つ専門家や、必要に応じて第三者による保証が欠かせません。
専門家の知見と責任ある業務フローを組み合わせる
最も強い体制は、それぞれの力を組み合わせることで生まれます。セキュリティの専門家が技術的なリスクを特定・検証し、エンジニアが適切な変更を加え、事業オーナーが業務への影響を理解します。ガバナンスのワークフローが責任と判断を可視化し、独立した検証が重大な課題への対処を裏付けます。
Renesis Tech Japanは、そのうちソフトウェアとシステム連携の部分を担い、ばらばらに散らばったセキュリティ情報を、責任の所在が明確な業務フローへとまとめるお手伝いをします。AI、自動化、エンタープライズソフトウェアの支援については、Renesis Tech Japanをご覧ください。
すべての組織が答えるべき問い
GMOの事件が投げかける最も重要な問いは、最新のセキュリティ技術を導入できるかどうかではありません。重大なリスクが見つかった後に何が起きるのかを、組織が把握しているかです。
- 警告を受け取るのは誰か
- 何を変えるべきかを決めるのは誰か
- その変更が効いていることを、どう確かめるのか
- リスクが解消されないままなら、誰に知らせるのか
すべてのサイバー攻撃を防げる組織はありません。しかし、重要な警告が部署の間で消えてしまう可能性を下げる仕組みは作れます。目指すべきは、脆弱性をより早く見つけることだけではありません。リスクそのものが解消される前に、そのリスクが経営の視界から消えてしまわないようにすることです。それこそが、GMOサイバー攻撃が残した最も重要なガバナンスの教訓かもしれません。
編集上の注記:本記事は、2026年11月3日時点で公開されている情報に基づく独自の分析です。フォレンジック調査の全容や最終的な技術的原因は、まだ公表されていません。2024年の対策後に再診断が行われなかった点、および事件後にAIによる診断をグループに展開した点は、日経クロステックの報道に基づいています。本記事で提案するガバナンス施策は推奨事項であり、出典に記載された内容を超えて、GMOが実施した、あるいは実施しなかった施策について述べるものではありません。
出典・参考資料
コメント (0)
まだコメントはありません。最初のコメントを投稿しましょう。