AIエージェント導入とガバナンス:2026年、日本で安全に導入するには
KnowBe4の調査では、日本のセキュリティリーダーの79%がAIエージェントを導入していると回答した一方、人による監督やガバナンスには課題が残ります。Sysdig AI Defenseなどの最新動向を踏まえ、企業が避けるべき3つの失敗と、AIエージェント開発パートナーの選び方を解説します。
AIエージェント導入とガバナンス:2026年、日本で安全に導入するには
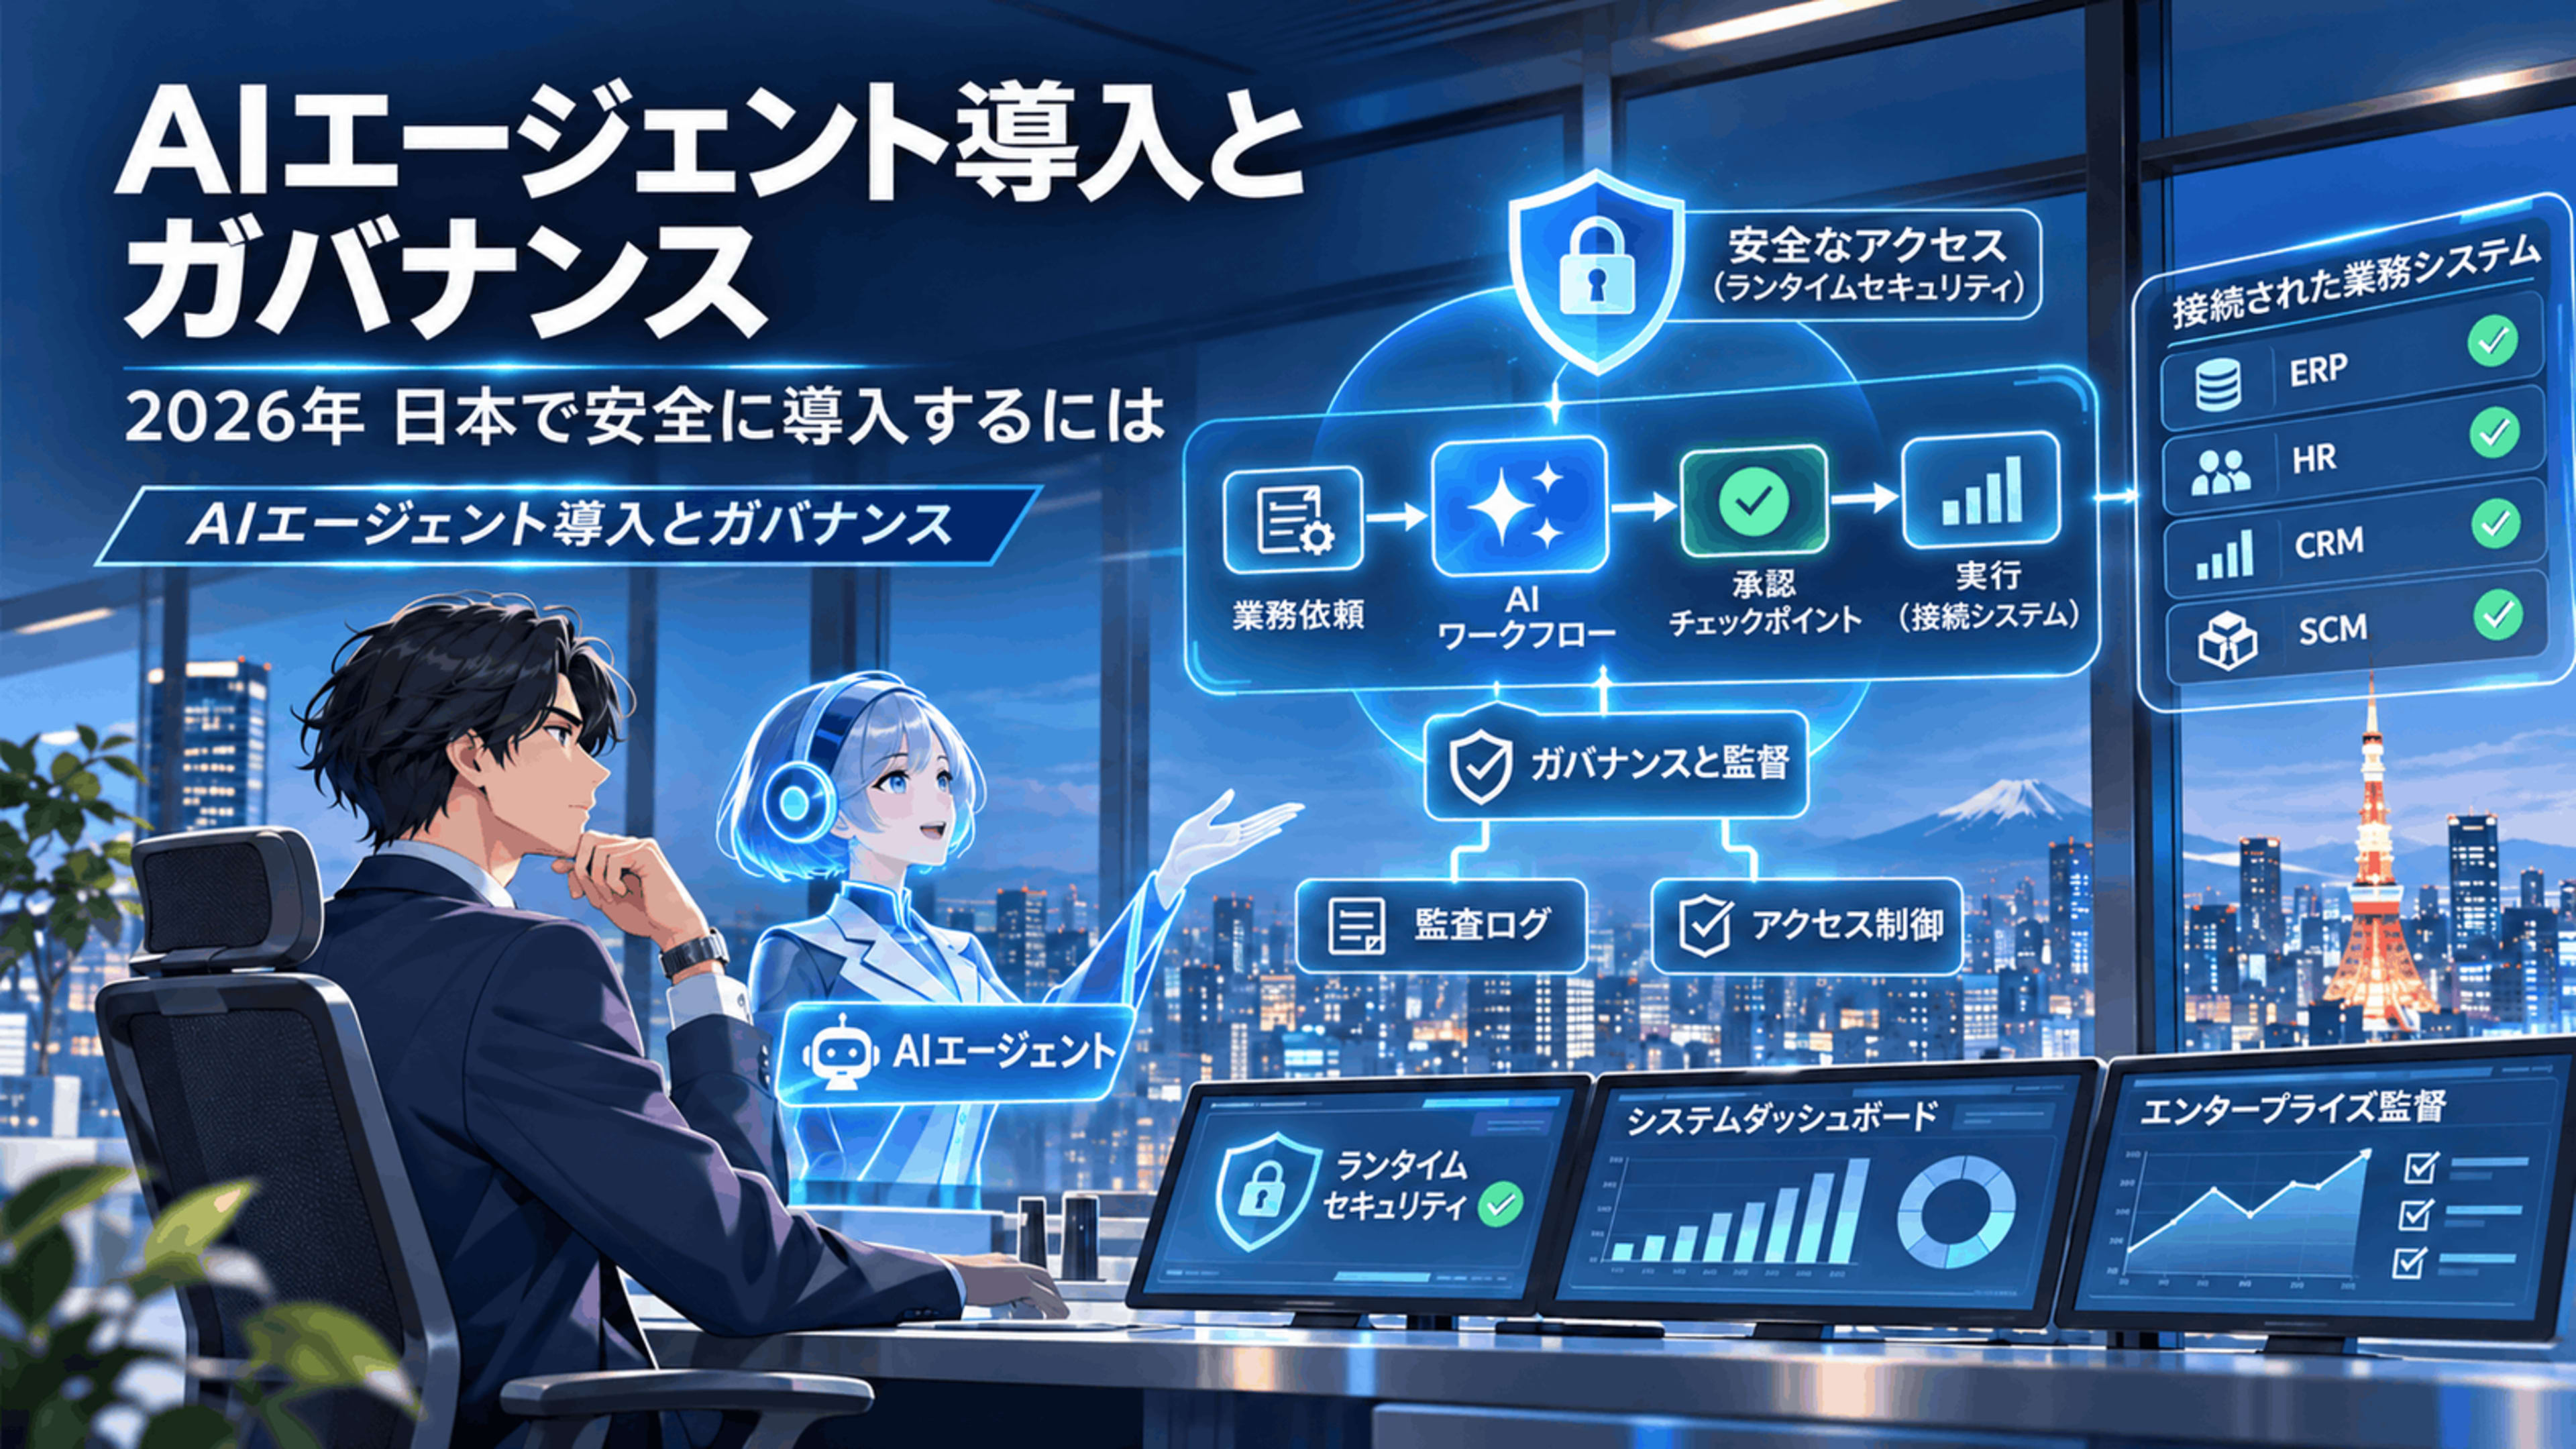
結論:AIエージェントの導入とガバナンスを両立させるには、業務を自動化する前に、実行権限、人による承認プロセス、実行時の監視、操作ログ、緊急停止の仕組みを整えておく必要があります。AIが正確な回答を生成できることと、企業システムの中で安全に操作を実行できることは、別の問題です。
2026年、日本におけるAIエージェント導入の調査からは、導入のスピードにガバナンスの成熟度が追いついていない実態が見えてきました。同時に、稼働中のAIエージェントを監視・制御する新しいセキュリティ製品も登場しています。企業の情報システム部門に求められているのは、AI活用を止めることではありません。既存システム、業務上の責任、運用上の制約に合ったガバナンスの仕組みをつくることです。
日本は本当にAIエージェント導入で世界をリードしているのか
KnowBe4が2026年7月に発表した国際調査によると、回答した日本のセキュリティリーダーの79%が「自社でAIエージェントを導入している」と答えました。調査対象となった13の国・地域の中で最も高い数字です。ただし、これは日本企業全体の導入率を示すものではありません。
KnowBe4の公式発表による主な結果は次のとおりです。
- AIエージェントの導入:日本79%(世界平均58%)
- 人の監督が限定的なまま自律的に運用:日本34%(世界平均17%)
- AIガバナンスが限定的、または不明確:日本40%(世界平均37%)
- ミスを報告しやすいと強く感じている従業員:日本21%(世界平均43%)
これらの数字は、KnowBe4が2026年7月10日の発表で公表したものです。人の監督が限定的な運用の世界平均17%という数字は、KnowBe4の11月4日の説明会を取り上げたITmediaの記事(2026年11月6日)でも紹介されています。
この調査結果をどう読むべきか
調査の対象は、13の国・地域のセキュリティリーダー800人と一般従業員3,200人です。日本の回答者は、従業員250人以上の組織に勤めるセキュリティリーダー75人と一般従業員300人でした。
そのため、この結果を「日本企業の79%がAIエージェントを導入している」と表現するのは誤解を招きます。同様に、34%という数字も、AIエージェントを導入している組織のうち、人の監督が限定的なまま運用している割合です。日本企業全体の34%が監督なしでAIエージェントを動かしている、という意味ではありません。
それでも、この結果は企業のAI戦略とAIエージェントのガバナンスにとって重要な示唆を含んでいます。問うべきは「AIエージェントを導入しているかどうか」だけではありません。
- エージェントの活動を監視できているか
- 従業員は問題をためらわずに報告できるか
- 想定外の動きがあったとき、管理者が介入できるか
これらは一緒に考える必要があります。
特に注目したいのは、技術の導入状況と、従業員がミスを報告しようとする意識との間のギャップです。AIエージェントが誤った操作をしても、従業員が報告をためらえば、技術的な監視だけでは問題の全体像をつかめないかもしれません。
AI活用の成熟度は、利用者数や稼働しているエージェントの数だけで測るべきではありません。組織がエージェントの動きを理解し、監督し、制御できているかどうかも反映させる必要があります。
AIエージェントにはなぜ別のセキュリティ対策が必要なのか
AIエージェントは文章を生成するだけではありません。外部ツールを呼び出し、業務アプリケーションにアクセスし、業務データを更新することもできます。そのため企業は、不正確な回答だけでなく、過剰な権限、意図しない操作、機密情報への不正アクセスにも対処しなければなりません。
従来の生成AIチャットでは、通常、人が回答を確認してから行動に移します。一方、業務向けのAIエージェントは、社内システムに直接つながり、一連の操作を自ら実行することがあります。
例えば、営業部門を支援するAIエージェントを考えてみましょう。顧客からの問い合わせを読み取り、社内資料を検索し、CRMに活動を記録します。適切に設計すれば、事務作業を減らし、情報検索を効率化できます。しかし、次のようなリスクも生まれます。
- 依頼したユーザーの権限を超えて、顧客情報にアクセスしてしまう
- 外部メールに埋め込まれた悪意ある指示を、正当な業務命令として扱ってしまう
- CRMに誤った情報を書き込み、その後の営業判断に影響を与える
- 業務フローの途中で、許可されていない外部ツールに接続してしまう
- 問題が起きたとき、どの権限や認証情報を使ったのか管理者が特定できない
これらは想定上の例であり、特定の企業で起きた事故ではありません。
AIエージェントのガバナンスで押さえるべき3つの領域
1. データへのアクセス
AIエージェントの権限は、担当する業務に必要な範囲に限定すべきです。共有の管理者アカウントを使い、ERP、CRM、SharePointなどの業務アプリケーションにある既存のアクセス制御をエージェントが迂回できるような構成は避けてください。
2. 操作の実行
文書の要約と、顧客へのメール送信とでは、必要な監督のレベルが異なります。重要なデータの更新、情報の削除、金銭的な影響を伴う操作も同様です。影響の大きい操作には、人による承認や追加の確認を組み込むべきです。
3. 実行後の検証
エージェントが何を入力として受け取り、どのツールを呼び出し、どんな操作を行ったのかを把握できる必要があります。実行ログは、トラブルシューティングだけでなく、権限の見直し、インシデントの調査、業務プロセスの改善にも役立ちます。
これらの原則は、OWASP Top 10 for Agentic Applications 2026が扱うリスクとも一致しています。生成AIのガバナンスを実効性のあるものにするには、モデルそのものだけでなく、エージェントがアクセスできるシステムと、実行を許された操作まで評価する必要があります。
Sysdig AI Defenseは何を監視・制御するのか
2026年11月4日、SysdigはAIエージェント向けのランタイムセキュリティ製品「Sysdig AI Defense」の一般提供を発表しました。組織のポリシーに照らして操作を評価し、実行中に特定の操作を許可する、承認を求める、またはブロックすることができます。
ランタイムセキュリティとは、アプリケーションが実際に動いている間に、ソフトウェアの挙動を監視・制御することです。AIエージェントの場合は、ツール、データ、OS、クラウド基盤とやり取りする中で、エージェントが実際に何をしているのかを確認することを指します。
これは開発段階のセキュリティテストとは異なります。事前に用意したテストをすべて通過したエージェントでも、本番環境では異なる入力、権限、連携先、稼働条件に直面します。だからこそ、継続的な監視が欠かせません。
Sysdigの公式発表によると、Sysdig AI Defenseは次のような情報を評価します。
- エージェントが何を実行しようとしているのか
- エージェントがシステム内で実際に何を実行しているのか
- 使用している認証情報で、どのリソースにアクセスできるのか
エージェント自身のログだけでは不十分な理由
AIエージェントのアプリケーションログには、意図した操作やツールの呼び出しが記録されているかもしれません。しかし、それだけでOSやクラウド環境の中で実際に何が起きたのかを完全に把握できるとは限りません。
Sysdigは、エージェント内部の情報と、OSのカーネルを含む基盤システムから得た実行レベルの情報を突き合わせるアプローチを説明しています。また、MCPサーバー、スキル、プラグインとのやり取りの監視や、不正な接続・高リスクな操作の防止といった機能も挙げています。想定される活用例は次のとおりです。
- 稼働中のAIエージェントと、その責任者の把握
- 許可されていないツールや外部接続の検知
- 高リスクな操作のブロック、または人による確認の要求
- 実行履歴と承認判断の記録
- エージェント単位でのAI利用コストの監視
これらはSysdigが説明している機能です。あらゆる企業環境で同じ監視範囲や保護が得られることを保証するものとして受け取るべきではありません。
ランタイムセキュリティ製品を導入する前に、OS、既存のセキュリティツール、エージェントの実行環境、性能要件、ログ管理の方針との互換性を確認してください。また、Sysdig AI Defenseのような製品を導入しただけで、AIエージェントのガバナンスが完成するわけではありません。ランタイムの保護は、アクセス制御、開発段階のテスト、承認手続き、データガバナンス、従業員教育と組み合わせて機能させる必要があります。
日本企業が避けるべきAIエージェントガバナンスの3つの失敗
企業のAIエージェント導入を損なう大きな失敗は3つあります。PoCの成功を本番運用の準備完了とみなすこと、AIエージェントに必要以上に広いシステム権限を与えること、運用責任を明確にしないまま自動化を広げることです。
失敗1:PoCの成功をそのまま本番につなげる
PoC(概念実証)の目的は、技術的な実現可能性や業務上の価値を確かめることです。検証段階のAIエージェントは、限られたデータと少数の許可された操作だけを扱うことが多いでしょう。
しかし本番環境では、利用者が増え、データ量が増え、連携先が増え、入力の組み合わせも複雑になります。PoCを終えたことが、そのまま本番導入の承認になるべきではありません。本番前には、別途セキュリティと運用の評価が必要です。重要なテスト項目には次のようなものがあります。
- 権限外の情報へのアクセスを求められたとき、エージェントがどう応答するか
- 外部の文書やメールに埋め込まれた悪意ある指示をどう扱うか
- APIの障害、タイムアウト、重複実行にどう対応するか
- 人の承認が必要な操作を、確実に識別して制御できるか
機能テストの成功と、本番運用の承認は、別々の判断です。
失敗2:レガシーシステムの広い権限をそのまま与える
レガシーアプリケーションは、古い認証方式や広いアクセス権を持つアカウントに依存していることがあります。時間に追われてAIエージェントをつなぐとき、開発者は既存の管理者アカウントを使い回したくなるかもしれません。しかし、それはガバナンスとセキュリティの両面で問題を生みます。
より適切なのは、AIエージェント専用の認証情報を発行し、読み取り専用、データの変更、定型操作、管理者権限を区別することです。アクセスは業務に応じて絞り込み、不要になった権限はすぐに取り消せるようにしておきます。
レガシーシステムが最新の認可制御に対応していない場合は、承認済みの機能だけを公開する中間APIレイヤーを設けることも検討できます。エージェントがアプリケーション全体に直接触れることなく、より管理しやすい連携ポイントをつくれます。
失敗3:責任分担とインシデント報告があいまい
企業のAIプロジェクトには、外部の開発会社、社内のIT部門、事業部門、セキュリティ担当者など、多くの関係者が関わります。それぞれの責任は、導入前に決めておくべきです。
例えば、AIエージェントが業務データを誤って更新したとします。事業部門は業務への影響を評価し、IT部門は処理を止めて実行ログを調べ、開発チームは技術的な原因を特定して修正し、結果を検証する必要があります。GMOサイバー攻撃の事例が示したように、責任の所在があいまいだと重大な警告も放置されかねません。役割が明確であれば、問題発生時の対応の遅れを減らせます。
日本の従業員回答者のうち、ミスを報告しやすいと強く感じている人がわずか21%だったというKnowBe4の結果も、ここに関係します。組織に必要なのは監視ツールだけではありません。従業員がAIの想定外の動きを、すぐに、ためらわずに報告できる環境が必要です。
AIエージェント開発パートナーはどう選ぶべきか
AIエージェントの開発会社を選ぶときは、モデルの性能やデモだけで判断すべきではありません。システム連携の力、アクセス制御、監査のしやすさ、インシデント対応、導入後の保守まで確認する必要があります。初期の開発費用と、継続的な運用コストも分けて評価しましょう。
レガシーシステムを抱え、人員も限られている情報システム部門にとっては、いきなり広範囲を自動化するより、範囲を絞った業務から始める方が現実的です。例えば、社内文書の検索と要約から始め、アクセス制御と運用手順を確認したうえで、CRMへの活動記録や特定の業務アプリケーションの更新へと広げていく方法があります。データを変更しない読み取り専用の操作から始めれば、初期段階の問題による影響を抑えられます。
AI開発ベンダーを評価する5つの基準
1. 要件定義と業務理解
自動化する業務、対象外とする操作、想定される例外処理を、ベンダーが明確に整理できるか。
2. アクセス制御とデータガバナンス
ユーザーごとの権限、機密データの管理、適切なログ管理を設計できるか。
3. 既存システムとの連携
ERP、CRM、社内データベース、レガシーソフトウェアとの複数の連携方法を比較・検討できるか。
4. テストとセキュリティ対策
誤った出力、不正な操作、プロンプトインジェクション、APIの障害、異常な稼働条件に対するテストが、実装計画に含まれているか。
5. 運用の透明性とコスト管理
モデルの利用料、クラウド基盤の費用、監視の要件、保守の範囲、インシデント対応の責任を説明できるか。
5つ目の基準は特に重要です。最初の見積もりが、企業向けAIエージェントを運用する費用のすべてを表していることはほとんどありません。コストは次のような要素で変わります。
- 自動化する業務フローの数
- 連携するシステムの数と複雑さ
- 扱う情報の機密性
- エージェントに与える実行権限
- 監視とセキュリティの要件
- 継続的な保守とサポート
本番導入を計画している企業は、初期の開発投資とあわせて、継続的な費用も評価してください。
AIエージェントのガバナンスに役立つ標準とフレームワーク
企業のガバナンス計画には、次のような確立された資料が役立ちます。
- NIST AIリスクマネジメントフレームワーク(AI RMF):AIリスクの統治・特定・測定・管理のためのフレームワーク
- ISO/IEC 42001:2023:組織のAIマネジメントシステムに関する国際規格
- OWASP Top 10 for Agentic Applications 2026:エージェント型AIアプリケーション特有のセキュリティリスクと対策の指針
特定のソフトウェア製品を導入しただけで、これらのフレームワークや規格に準拠できるわけではありません。各組織は、その原則を自社の環境に合った方針、技術的な管理策、運用手順に落とし込む必要があります。
Renesis Tech JapanのAIエージェント開発へのアプローチ
Renesis Tech Japanは、LangGraph、CrewAI、AutoGenなどのフレームワークを活用したAIエージェント開発サービスを提供しています。
また、Renesis Autonomous Enterprise Framework(RAEF)は、システム連携、データ接続、ナレッジマネジメント、エージェント間の連携、ガバナンスを含む、企業向けAIアーキテクチャの考え方を示すものです。
ただし、開発フレームワークを採用しただけで安全性が保証されるわけではありません。企業ごとの導入には、適切な承認フロー、アクセス制御、テスト、監査ログ、明確な運用責任が欠かせません。これらの管理策は、導入後も継続的に見直していく必要があります。
よくある質問
1. AIエージェントの開発費用はどのくらいかかりますか?
費用は、自動化する業務、連携するシステムの数、必要なセキュリティ対策、保守の体制によって変わります。要件を把握しないまま具体的な金額を示すのは適切ではありません。初期開発と、モデルの利用料・監視・インフラ・サポートといった継続費用を、分けて見積もってもらうことをおすすめします。
2. AIエージェントはレガシーシステムと連携できますか?
可能な場合が多いです。ただし、まずレガシーアプリケーションの認証方式、利用できるAPI、連携上の制約を確認する必要があります。直接の連携が難しい、または安全でない場合は、専用のAPIレイヤーや中間システムを介して、承認済みの機能だけにアクセスさせる方法があります。
3. 社内にAIの専門人材がいない場合はどうすればよいですか?
まず事業部門とIT部門で、対象とする業務フロー、必要な情報、責任分担を整理してください。開発を外部に委託する場合でも、運用上の承認、データガバナンス、インシデント対応の判断は、自社が責任を持つ必要があります。
4. ランタイムセキュリティ製品を入れればAIエージェントは安全になりますか?
それだけでは安全とは言えません。Sysdig AI Defenseのような製品は実行中の監視と制御を支援しますが、安全なシステム設計、アクセス制御、開発段階のテスト、従業員教育、業務上の承認手続きの代わりにはなりません。
5. 最初から複数のAIエージェントを使うべきですか?
必ずしもその必要はありません。単一のエージェントや従来型の業務自動化で目的を達成できるなら、シンプルな構成の方がテスト、監督、保守がしやすくなります。複数のエージェントに役割を分けることで明確な運用上のメリットがある場合に、マルチエージェントを検討しましょう。
まとめ
2026年の日本におけるAIエージェント導入をめぐる議論は、AIの活用を広げることと、運用ガバナンスを強化することを同時に進める必要性を示しています。KnowBe4の調査は、導入と人による監督との間のギャップを浮き彫りにしました。Sysdig AI Defenseは、実行中のエージェントの挙動を監視・制御する技術的なアプローチの一つです。しかし、調査結果もセキュリティ製品も、それだけで効果的なAIエージェントのガバナンスを実現してくれるわけではありません。
企業の情報システム部門が今すぐ取り組むべき5つのアクションは次のとおりです。
- 稼働中のAIエージェントを把握する:エージェント、利用者、責任者、連携システムを一覧で管理します。
- 権限を見直す:各エージェントがどのデータにアクセスでき、どの操作を実行できるかを確認します。
- 承認ルールを決める:特に外部へのコミュニケーション、重要なデータの変更、削除など、人の確認が必要な業務を明確にします。
- 監視と検証の仕組みを整える:ログ管理、異常検知、緊急停止、修正後のテストの手順を定めます。
- 導入・外部委託の計画を見直す:開発力だけでなく、セキュリティ設計、保守の責任、コストの透明性でベンダーを評価します。
企業がAIを導入する目的は、できるだけ多くの業務を自動化することではありません。組織が理解し、監督し、制御できる仕組みを通じて、測定可能なビジネス価値を生み出すことです。
Renesis Tech Japanは、AI活用、業務自動化、既存の業務システムとの連携に取り組む企業を支援しています。自社に合ったAIの活用方法や、どこから始めるべきかを知りたい方は、Renesis Tech Japan AI業務診断をご覧ください。
コメント (0)
まだコメントはありません。最初のコメントを投稿しましょう。